
为什么数据安全必须围绕“数据生命周期”展开?
大家好,这里是【淼一科技】。
很多人谈数据安全的时候,第一反应是:
防火墙、加解密、杀毒软件、DLP、数据库审计……
这些都没错。
但如果问一个问题:
企业里的数据,到底是怎么流动的?
很多人就答不上来了。
为什么数据安全必须围绕“数据生命周期”展开?
实际上,数据和人一样,也有自己的“生命周期”。
从出生开始,到最终被销毁,整个过程会经历多个阶段。
而数据安全工作的本质,就是保护数据在每个阶段都处于可控状态。
如果把数据比作一个人的一生,那么它大概会经历下面六个阶段:
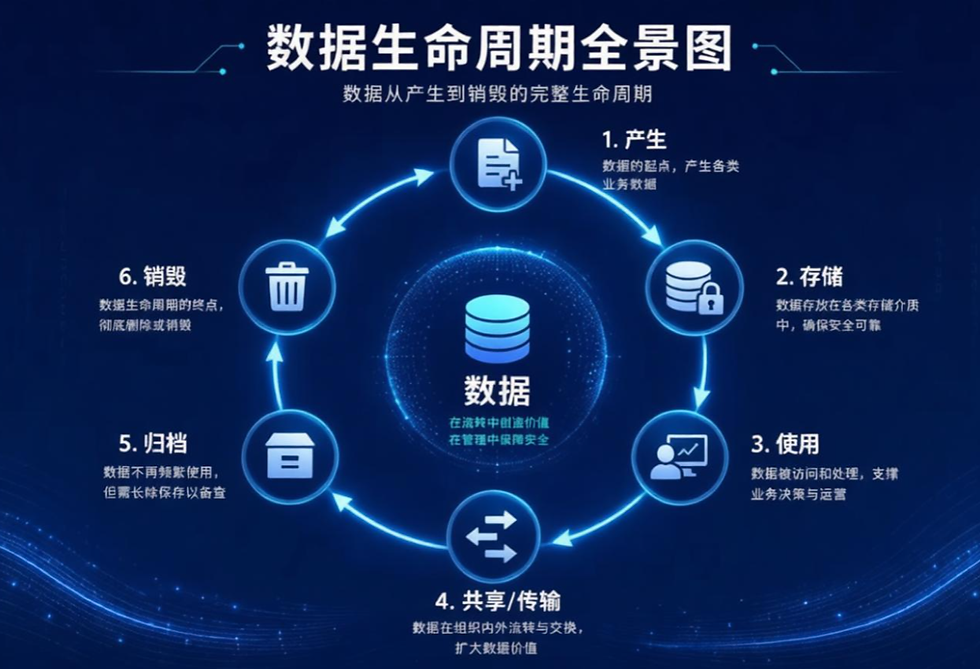
第一阶段:产生(Create)
数据的起点。
企业每天都在不断产生大量各种类型的数据。
例如:
员工填写Excel表格
客户提交注册信息
ERP录入订单
OA系统创建审批单
摄像头产生监控视频
这些都是数据产生的过程。
对于企业来说,很多安全问题其实从这一刻就开始了。
例如:
是否包含敏感信息?
是否进行了分类分级?
是否明确数据归属?
如果数据刚出生就没有身份标签,后面管理起来会越来越困难。
因此:
数据分类分级通常是数据生命周期管理的第一步。
第二阶段:存储(Store)
数据产生之后,需要找地方存放。一般放哪些地方?
常见位置包括:
数据库
文件服务器
NAS存储
云存储
办公电脑
很多企业认为:
“数据放进数据库就安全了。”
实际上并非如此。
数据泄露事件中,大量问题都发生在存储环节。
例如:
数据库弱口令
云存储权限开放
文件共享目录权限混乱
敏感数据明文存储
因此存储阶段重点关注:
✅ 访问控制
✅ 数据加密
✅ 权限管理
✅ 备份恢复
第三阶段:使用(Use)
这是数据价值体现最集中的阶段。
因为数据存在的目的,本来就是为了使用。
例如:
财务查看报表
销售查询客户信息
研发访问技术文档
管理层分析经营数据
但问题也恰恰出现在这里。
很多泄露事件并不是黑客造成的。
而是内部人员:

截图
拍照
拷贝
打印
导出
导致数据流出。
因此这一阶段也是DLP最关注的环节。
企业需要解决:
谁在访问?
访问了什么?
是否超权限使用?
第四阶段:共享与传输(Share)
数据不会一直待在一个地方。
它经常需要流动。
例如:
邮件发送
微信传输
企业微信共享
API接口调用
系统间数据交换
数据一旦开始流动,风险就会迅速增加。
很多企业的数据泄露并不是因为被攻击。
而是因为:
员工把文件发错群了。
供应商权限没收回。
接口开放过度。
所以这一阶段的核心问题是:
数据流向哪里?
谁接收了数据?
是否可追溯?
近年来很多企业开始建设:
数据交换平台
API网关
数据安全网关
本质上都是在解决数据流转过程中的安全问题。
第五阶段:归档(Archive)
并非所有数据都会被频繁使用。
很多数据随着时间推移会进入“养老阶段”。
例如:
历史合同
财务凭证
项目文档
审计日志
这些数据虽然不常访问,但也不能随意删除。
因为:
法律要求保留
审计要求留存
业务需要追溯
很多企业有个误区:
归档数据没人看,就不用管。
实际上很多攻击者专门盯着这类数据。
因为:
保护弱
监管少
价值高
因此归档阶段依然需要:
加密保护
权限控制
备份管理
第六阶段:销毁(Destroy)
这是数据生命周期的最后一站。

很多企业非常重视数据产生,却忽视数据销毁。
结果导致:
已经离职员工的数据还保留。
过期客户资料一直存着,废弃服务器里的数据没有清除。
最终成为安全隐患。
真正合规的数据销毁包括:
数据擦除
物理销毁
加密销毁
存储介质销毁
核心原则只有一个:
该删除的数据必须彻底删除。


写在最后
很多企业做数据安全的时候,习惯从产品出发。
今天上DLP。
明天上数据库审计。
后天上数据水印。
结果设备越来越多,数据风险却没有明显下降。
原因就在于:
关注的是工具,而不是数据本身。
真正成熟的数据安全建设思路,不是盯着某一个产品,而是围绕数据生命周期展开。
因为数据无论如何变化,都逃不开六个阶段:
产生、存储、使用、共享、归档、销毁。
当你能看清数据的一生,也就真正理解了数据安全。
原文来自大话数安


留言